Kostenlos · ein Image
Firmware hochladen, Bericht lesen
Den Link zum Bericht schicken wir an Ihre geschäftliche E-Mail-Adresse.
Kostenlos · ein Image, ohne Quellcode
Image hochladen, Bericht in der App lesen. Ohne Quellcode.
Image hochladen, Link aus der Mail öffnen, Bericht in der App lesen: Komponenten mit Version, bekannte Schwachstellen, Zugangsdaten und Schlüssel, die Härtung der Binärdateien. Ohne Quellcode, aus der Datei, die Sie ausliefern.
Kostenlos · ein Image
Den Link zum Bericht schicken wir an Ihre geschäftliche E-Mail-Adresse.
LegacyMind GmbH · Ingolstadt · HRB 12510 · Was mit Ihrer Firmware passiert
Kostenlos ist das erste Image. Ob wir danach eine ganze Produktfamilie prüfen, entscheiden Sie mit dem Bericht in der Hand.
Sofort im Browser, ohne Upload
LokalDie Datei verlässt Ihren Rechner nicht.
AXF ablegen und sehen, welche Bibliotheken in welcher Version drinstecken.
AXF, ELF oder OUT aus Keil, IAR oder GCC.
Nachprüfbar: Seite laden, WLAN aus, Datei ablegen. Das Ergebnis kommt trotzdem.
Der Bericht
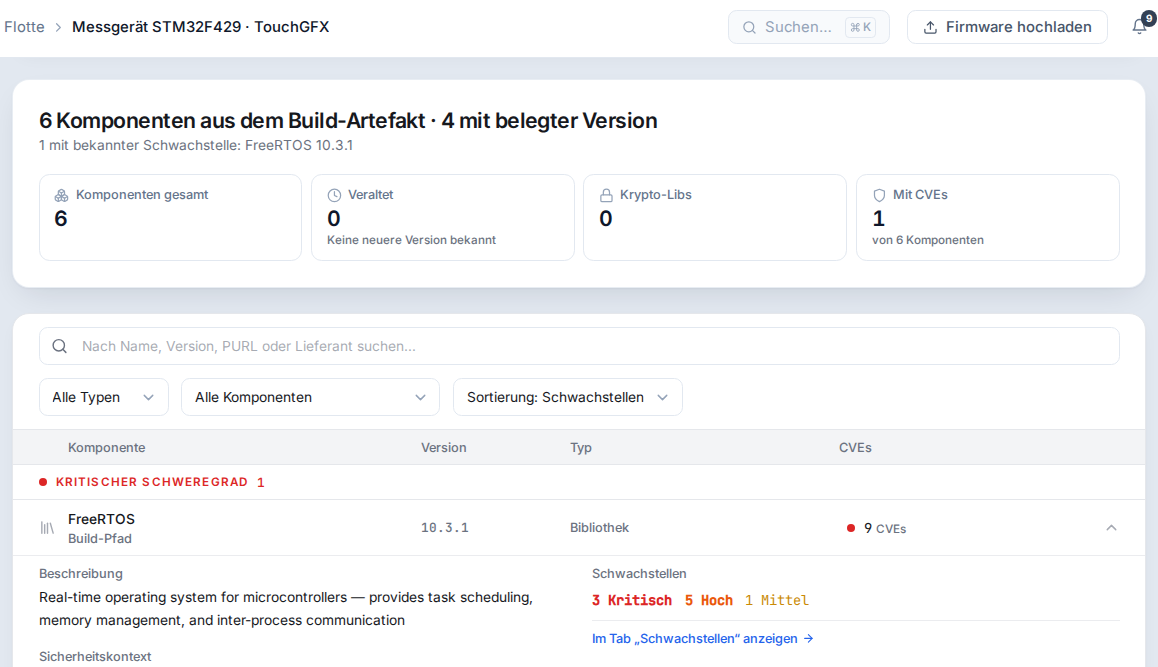
Jede Komponente mit Fundstelle und mit Version, wo die Datei sie belegt, die bekannten Schwachstellen dazu, Zugangsdaten und Schlüssel im Image, die Härtung jeder Binärdatei. Regelbasiert, auf der Datei, die Sie hochgeladen haben.
Gelesen
Komponenten mit Version, bekannte Schwachstellen je Komponente, Zugangsdaten, Schlüssel und Zertifikate, die Härtung der Binärdateien und eingebundene unsichere C-Funktionen.
Nicht Teil der Analyse
Laufzeit- und Penetrationstests, Hardware- und Seitenkanalanalyse und Ihre Prozesse.
Verschlüsselte Images
Ein vom Hersteller verschlüsseltes Image entschlüsseln wir nicht. Lässt sich eine Datei nicht lesen, nennt der Bericht den Grund.
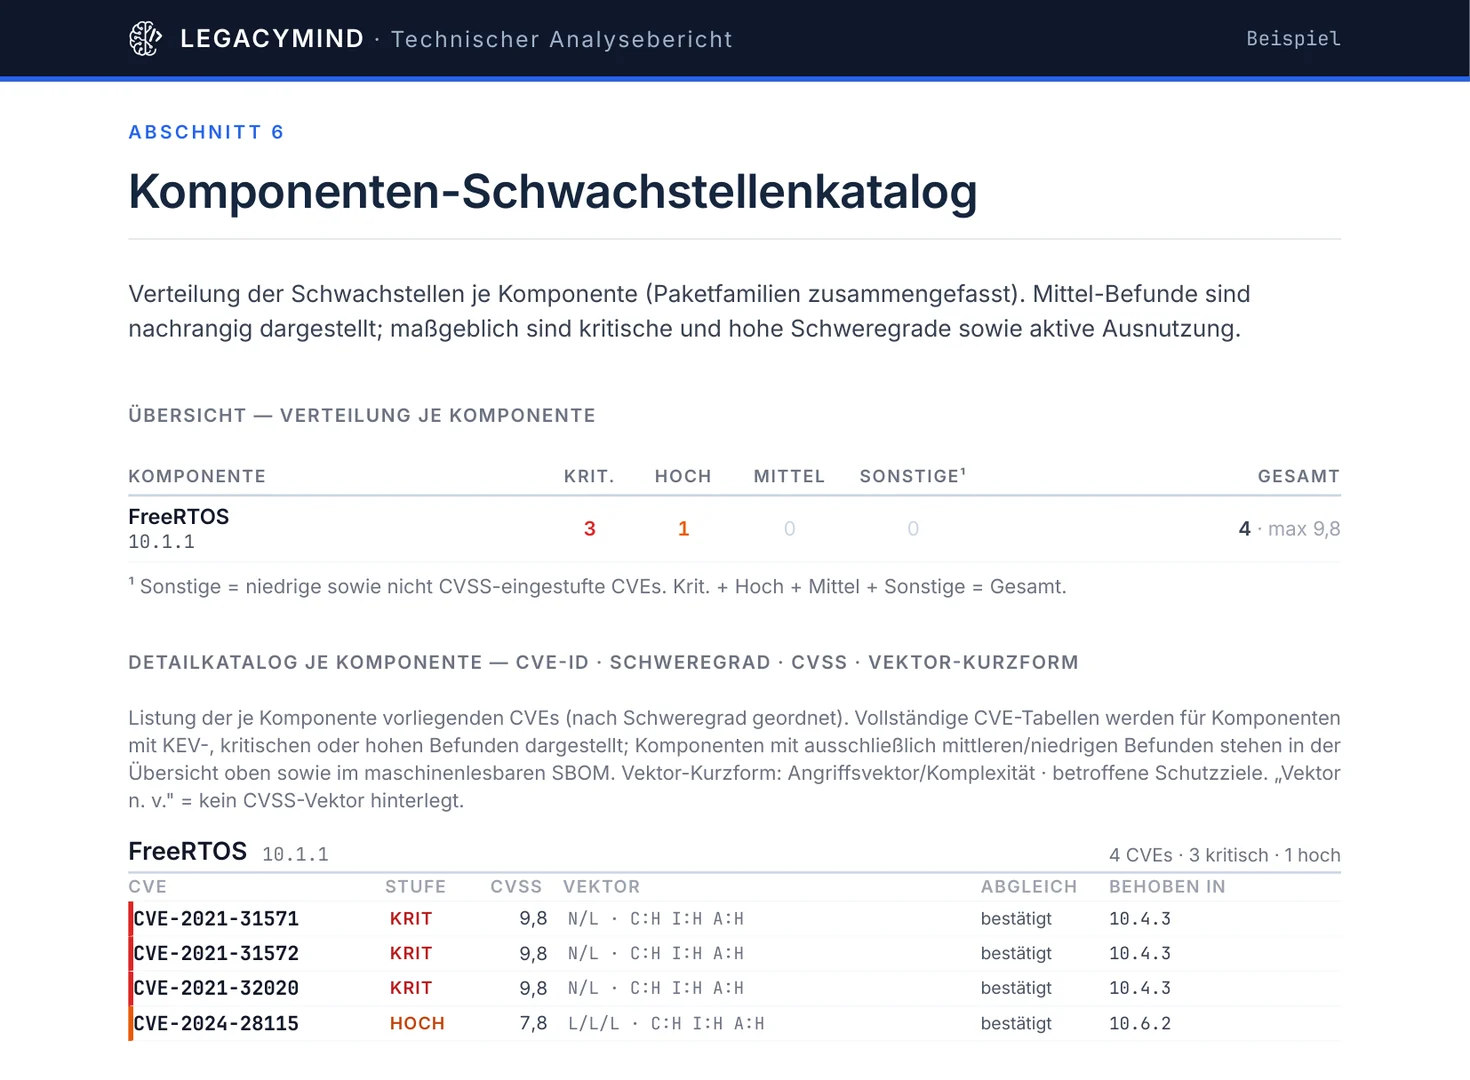
Den ganzen Befund eines öffentlichen Keil-Builds, mit Beleg aus der Datei, zeigt die Befundakte. Alle Abschnitte des Berichts: Aufbau des Befundberichts.
Seite 10 von 17, Komponenten-Schwachstellenkatalog
Ablauf
Datei wählen, geschäftliche E-Mail-Adresse eintragen, bestätigen, dass Sie die Firmware prüfen lassen dürfen. Kein Quellcode, kein Zugang zu Ihren Systemen. Auf Wunsch unterschreiben wir vorher eine NDA.
Welche Dateien
Was mit der Datei passiert
Wir schicken einen Link an Ihre E-Mail-Adresse. Er meldet Sie in der App an und öffnet Ihre Analyse, mit dem Fortschritt der Prüfung. Ein Passwort brauchen Sie nicht.
Sobald die Analyse fertig ist, steht der Bericht in der App, und Sie bekommen eine zweite Mail. Den technischen Analysebericht und die Management-Zusammenfassung laden Sie als PDF, die SBOM als CycloneDX oder SPDX. Die Konformitätsaussage treffen Sie als Hersteller.
Prüfumfang
Anhang I des CRA hat 22 Punkte. Zu fünf davon trifft der Bericht eine Feststellung aus dem Image, zu Teil II Nr. 1 eine Beobachtung aus der Stückliste. Die übrigen betreffen Ihre Prozesse oder das Verhalten im Betrieb und gehören in Ihre technische Dokumentation. Der Bericht nennt beide Listen.
Aus dem Image festgestellt
Ihre Dokumentation
Fragen vor dem Upload
Eine Frage fehlt? Schreiben Sie an info@legacymind.de.
Falls Sie unser Schreiben erhalten haben: Wir schreiben Hersteller von Geräten mit Firmware an. Für Produkte mit digitalen Elementen gelten seit dem 11. September 2026 die Meldepflichten des Cyber Resilience Act, ab dem 11. Dezember 2027 die Stückliste der Komponenten und ein geregelter Umgang mit bekannten Schwachstellen. Die Prüfung zeigt an einem Ihrer Images, wo Sie heute stehen.
Ihre Ansprechpartner
LegacyMind analysiert die Firmware von Geräteherstellern auf Binärebene.
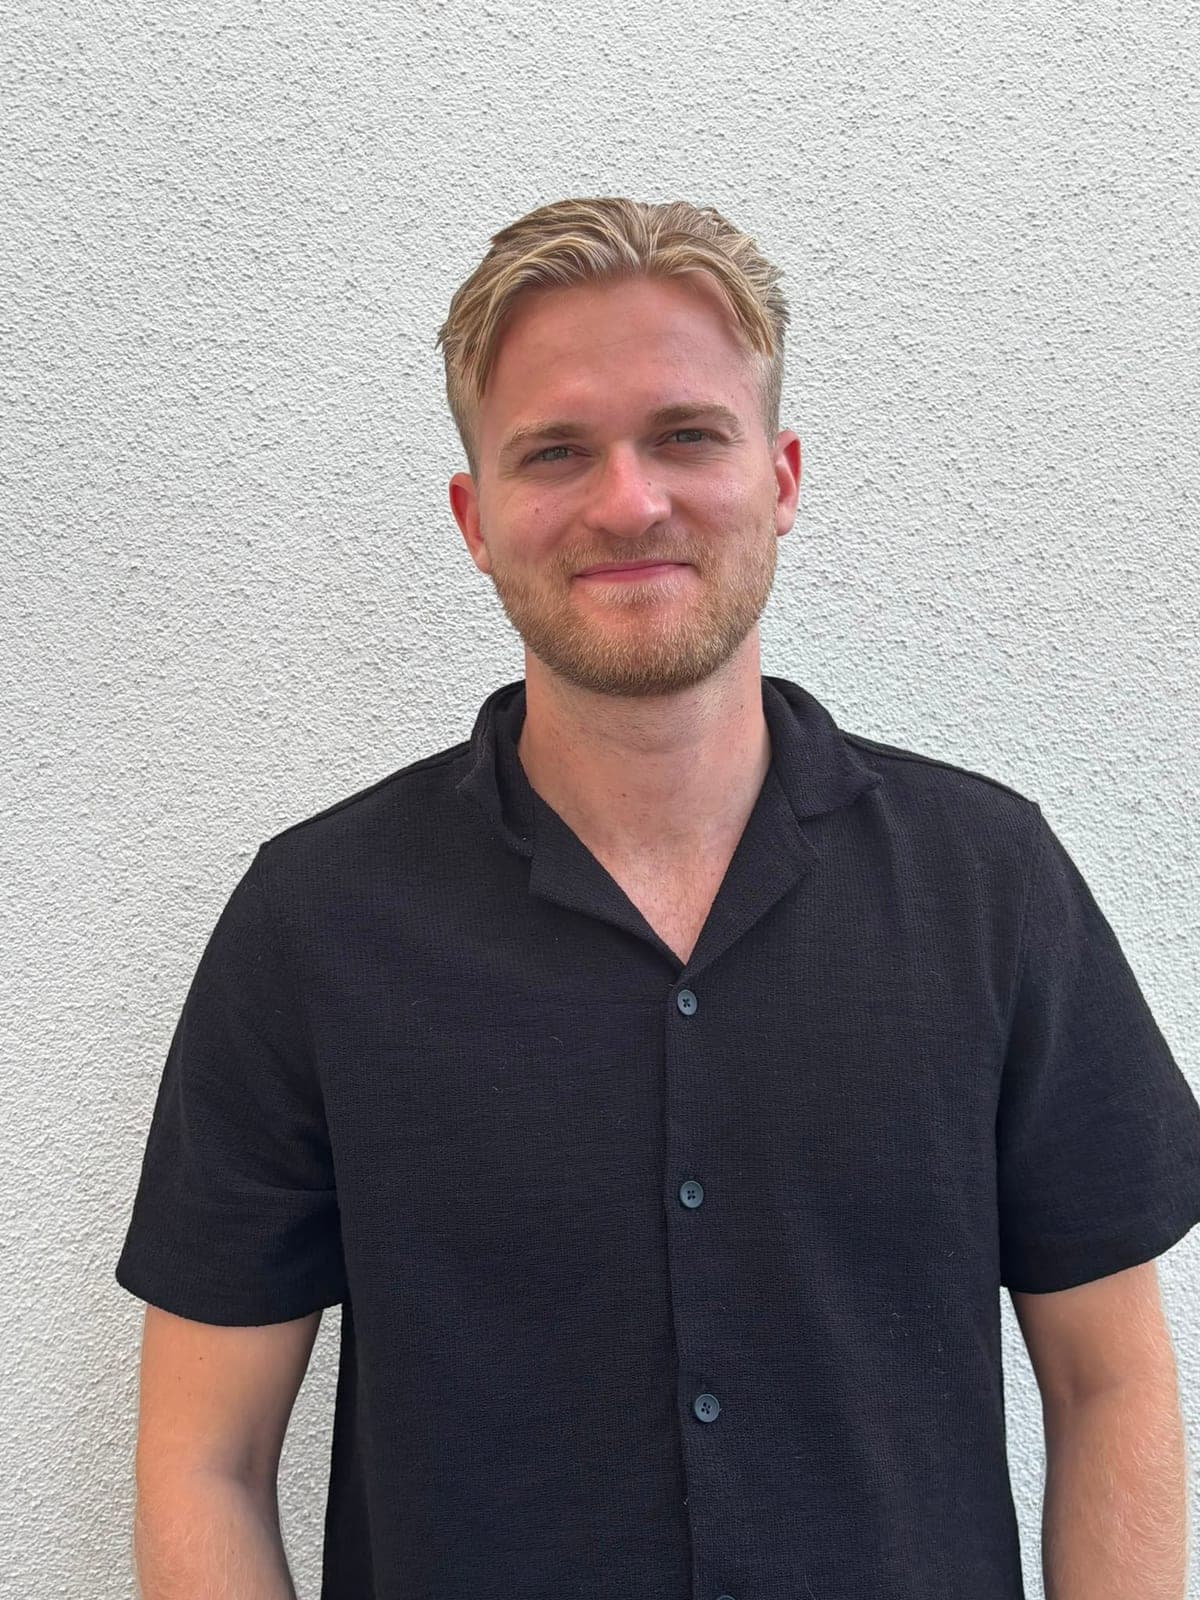
Ben Plannet
CTO
Ihr Ansprechpartner für Termin, NDA und die Live-Analyse.
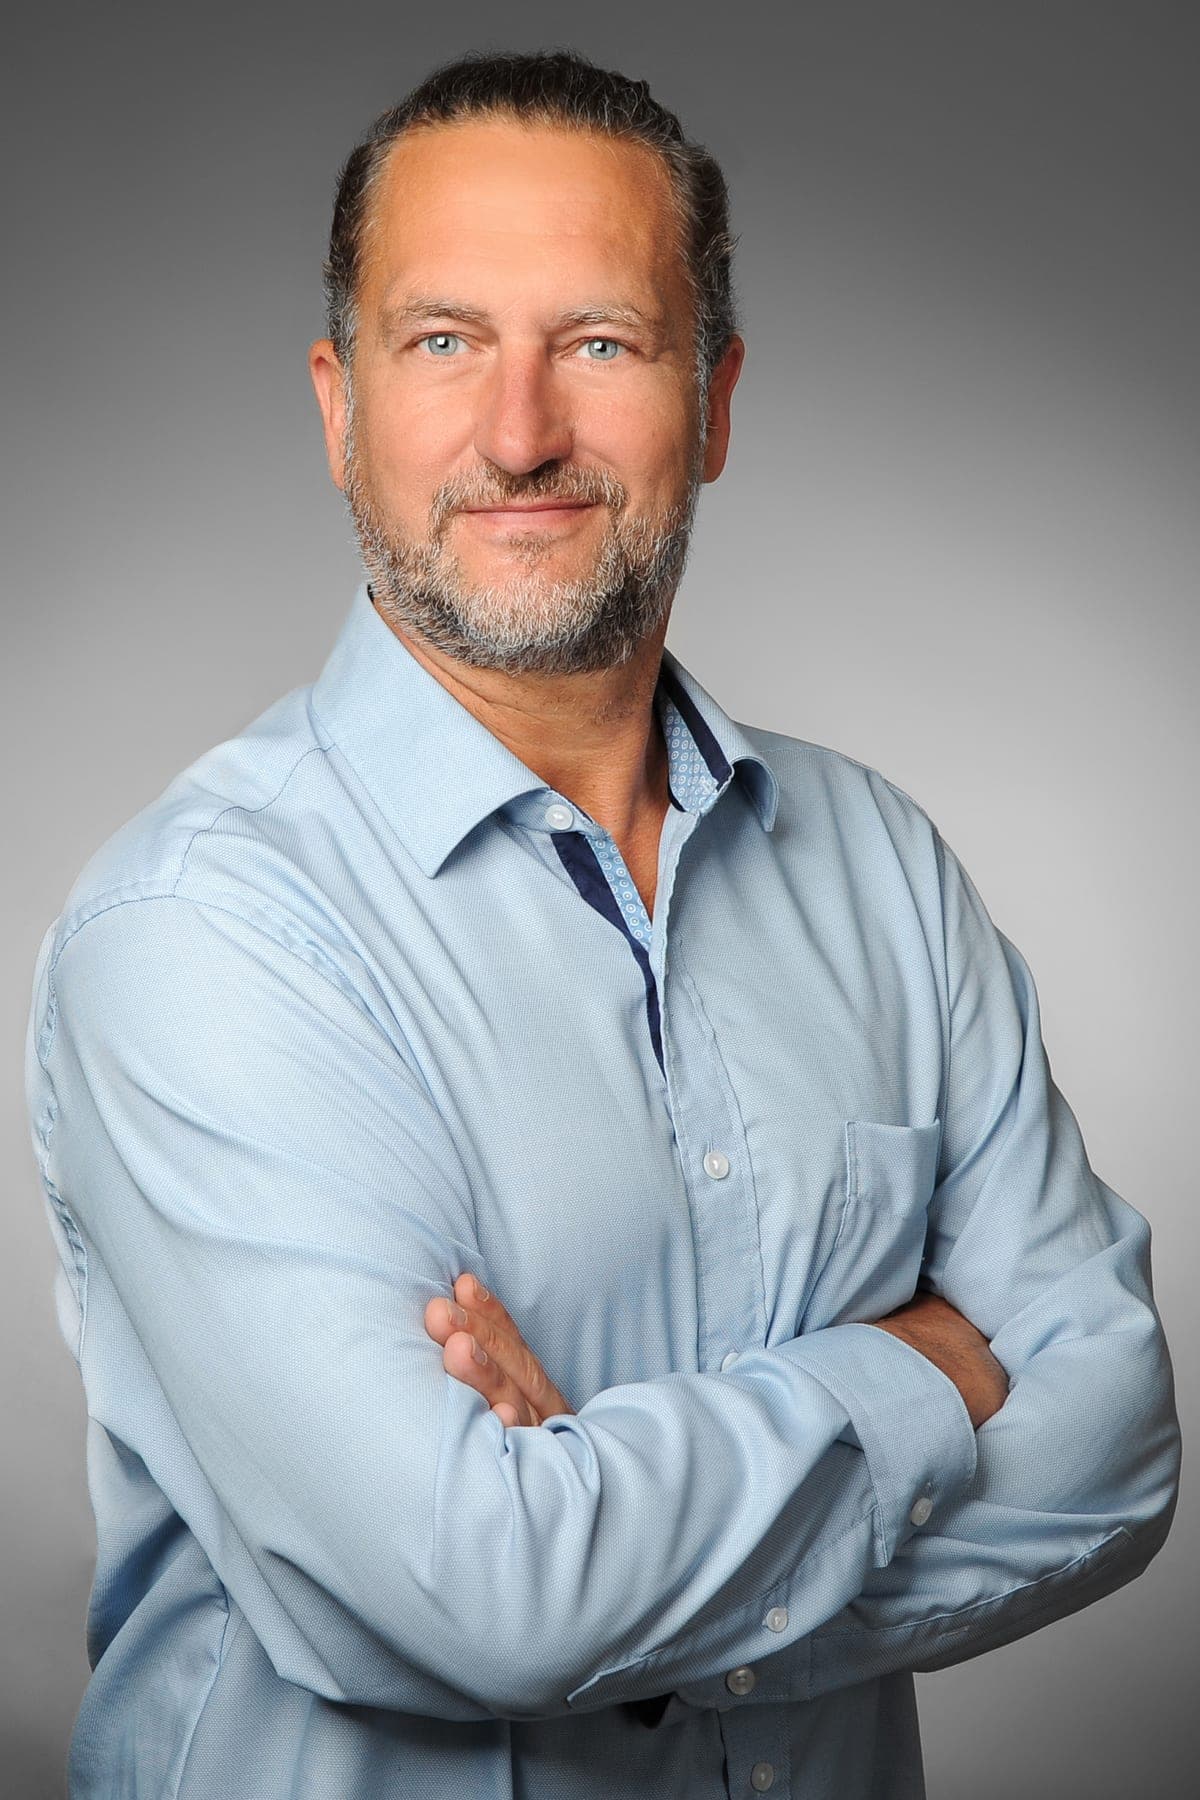
Marco Plannet
Geschäftsführer
Geschäftsführung, Angebot und Vertrag.
Lieber erst reden?
30 Minuten, zu einem Zeitpunkt aus dem Kalender. Wir zeigen die Analyse an einer Datei aus Ihrem Bestand oder an einem öffentlichen Image. Oder rufen Sie an.
Der Kalender wird von cal.meetergo.com geladen. Dabei wird eine Verbindung zu diesem Dienst aufgebaut und Ihre IP-Adresse übertragen. Vorher verlässt nichts Ihr Gerät.