Plattform
Jede CVE-Zuordnung nennt ihre Quelle und ihren Rang
LegacyMind liest das ausgelieferte Firmware-Image auf Komponenten, Schwachstellen, Zugangsdaten und Härtung. Ein Prüfer kann jede Zuordnung in der Quelle nachschlagen.
So funktioniert es
Von Upload bis Monitoring in vier Schritten
01 / 04
Upload
Firmware-Image, Lieferanten-SBOM (CycloneDX, SPDX) oder Bare-Metal-Build (ELF, etwa aus Keil) per Upload bereitstellen, oder per Extractor aus der Zielumgebung auslesen (geschlossene Beta)
02 / 04
Analyse
Spezialisierte Analysen bewerten Komponenten, Schwachstellen, Härtung und Compliance parallel
03 / 04
Bericht
SBOM, technische Befunde, Compliance-Einordnung und Risikobewertung in einem Bericht
04 / 04
Monitoring
Neue CVEs und KEV-Einträge werden den analysierten Ständen weiter zugeordnet
01 / 05
Leitungs-Dashboard
Ein Gerät, eine Seite: Risikoscore, die Maßnahmen in ihrer Reihenfolge, und die Feststellungen zu CRA Anhang I und § 30 BSIG.
- Risikoscore aus den technischen Befunden und der belegten Ausnutzung
- Maßnahmen in der Reihenfolge, in der sie abzuarbeiten sind, je mit betroffener Komponente
- Feststellungen zu CRA Anhang I und § 30 BSIG in einer Sicht
- Neue CVEs und KEV-Einträge zu Ständen, die schon analysiert sind
Risikoscore
74 handlungsrelevante Schwachstellen
6 davon aktiv ausgenutzt (CISA KEV) · analysiert vor 2 Tagen
- 5Kritisch
- 21Hoch
- 36Mittel
- 12Niedrig
Score deterministisch aus den Befunden gerechnet, nicht geschätzt.
- 6
- Aktiv ausgenutzt (KEV)
- CISA-KEV-Katalog
- 2
- Anmeldedaten offengelegt
- 3
- Schlüssel und Zertifikate
- 128
- Komponenten erkannt
02 / 05
Schwachstellen-Analyse
Was aktiv ausgenutzt wird, steht oben. CVSS allein entscheidet die Reihenfolge nicht.
- Abgleich gegen 16 Quellen, dazu CISA KEV und EUVD
- Befunde nach betroffener Komponente gruppiert, mit Version und Quelle je Zeile
- Je Zuordnung der Vermerk, ob die Version bestätigt oder angenommen ist
- CVE-Details mit CWE-Bezug und der Fassung, die den Befund schließt
Schwachstellen
74 handlungsrelevante CVEs in 9 von 128 Komponenten · 6 aktiv ausgenutzt (CISA KEV)
- Aktiv ausgenutzt3CISA KEV · EUVDHohe Priorität1
4 von 45 CVEs gezeigt, sortiert nach Ausnutzung und CVSS.
4 von 9 Komponenten mit Befund gezeigt. Vollständige Liste auf der Plattform-Seite.
18Quellen
Distributionen, Hersteller-CSAF, Behörden und Ökosystem, dazu CISA KEV und EUVD als Anreicherung. Welche Quelle wie gelesen wird und welche bei widersprüchlichen Angaben zur behobenen Version gewinnt, steht im Quellenverzeichnis.
Quellenverzeichnis03 / 05
Komponenten und SBOM
SBOM-Erstellung direkt aus Binär-Firmware, auch ohne Quellcode.
- CycloneDX-Export, maschinenlesbar
- Krypto-Inventar, bewertet nach BSI TR-02102-1
- Je Komponente Name, Version und Fundstelle im Image
- Statisch gelinkte Bibliotheken stehen nicht darin, und der Bericht sagt das
Komponenten
128 versionierte Komponenten erkannt · 9 mit bekannten Schwachstellen · 1 mit aktiv ausgenutzten (KEV)
- 1mit KEV
- 2Kritisch
- 4Hoch
- 2Mittel
- 0Niedrig
- 119ohne Befund
Beschreibung
Linux-Kernel: Speicherverwaltung, Prozess-Scheduling, Netzwerk, Gerätetreiber und Systemaufrufe
Sicherheitskontext
Der Linux-Kernel ist die kritischste Angriffsfläche dieser Firmware. 6 Schwachstellen werden aktiv ausgenutzt (CISA KEV), darunter Dirty Pipe (CVE-2022-0847) und Sequoia (CVE-2021-33909). Lokale Rechteausweitung zu Root.
Schwachstellen
- 45 CVEs
- 3Kritisch
- 12Hoch
- 22Mittel
- 8Niedrig
davon 6 aktiv ausgenutzt (CISA KEV)
Im Tab „Schwachstellen“ anzeigen- Version
- 5.4.238
- Empfohlen ab
- 5.4.269
- Hersteller
- The Linux FoundationAdvisory
- Lizenz
- GPL-2.0
- Package URL
- pkg:
generic/ linux-kernel@5.4.238 - CPE
- cpe:
2.3: o: linux: linux_kernel: 5.4.238: *: *: *: *: *: *: *
35 von 128 Komponenten gezeigt, sortiert nach Schwachstellen. 119 ohne Treffer im Abgleich.
SBOM exportieren
Erkanntes Komponenteninventar in Standardformaten
04 / 05
Härtungsanalyse
Was im Image liegt und dort nicht liegen sollte: Zugangsdaten, Schlüssel, ungeschützte Binärdateien.
- Passwort-Hashes aus /etc/shadow und /etc/passwd, Hash-Verfahren je Konto
- Zertifikate mit Ablaufdatum, Schlüssellänge und Selbstsignierung
- RELRO, NX, PIE und Stack Canaries, Binärdatei für Binärdatei
- Aufrufstellen unsicherer C-Funktionen, mit CWE-Bezug
Härtung
388 Binärdateien geprüft · 5 Befunde zu Zugangsdaten, Schlüsseln und Zertifikaten
Befunde je Stufe, Zeile für Zeile. Deterministisch aus dem Image gelesen, nichts geschätzt.
- Root-Passwort exponiertrootMD5
Root-Account-Passwort-Hash in /etc/shadow gefunden. Schwacher MD5-Hash (md5crypt, Präfix $1$) ermöglicht schnelles Cracking.
/etc/shadow
Kritisch - Verwaltungskonto mit DES-HashadminDES
Das Konto admin trägt einen DES-crypt-Hash ohne $id$-Präfix. Das Verfahren ist nach BSI TR-02102-1 gebrochen und begrenzt das Passwort auf acht Zeichen.
/etc/shadow
Hoch
05 / 05
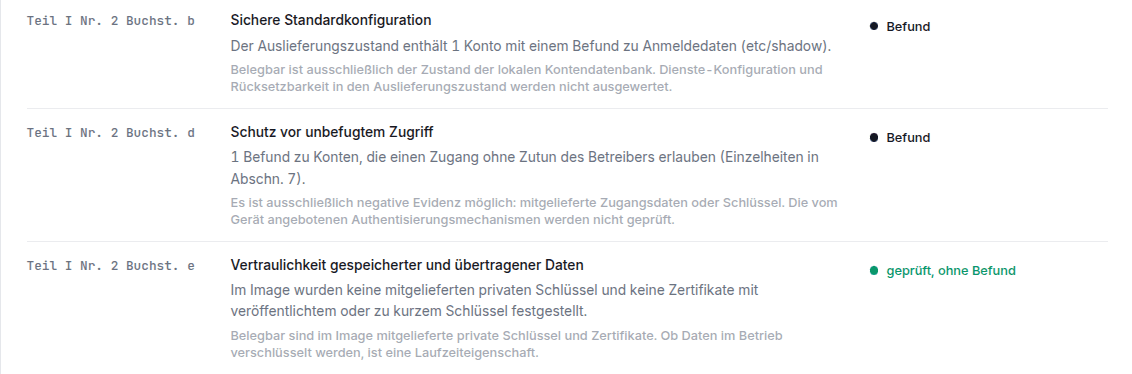
CRA Anhang I und § 30 BSIG
Die Befunde eines Images, den Anforderungen zugeordnet, je Punkt mit ihrer Grundlage.
- CRA Anhang I: 5 Anforderungen beantwortet die Analyse aus dem Image, 1 zählt sie aus, 16 führt der Bericht mit Nummer in Ihrer Dokumentation
- § 30 BSIG: 2 Nummern beantwortet die Analyse aus dem Image, 1 zählt sie aus, 7 führt der Bericht mit Nummer als Maßnahmen der Einrichtung
- Ein Hersteller bekommt CRA Anhang I mit Teil und Buchstabe, ein Betreiber § 30 Abs. 2 Satz 2 BSIG mit Nummer, aus derselben Analyse und denselben Zahlen
- Fünf Formen je Feststellung: Befund, geprüft ohne Befund, nicht geprüft mit Grund, Beobachtung, aus dem Image nicht bestimmbar
- Keine Prozentzahl, kein Konformitätsurteil.
Kontinuierliches Monitoring
Einmal analysieren. Risiken laufend im Blick behalten.
Ein Scan zeigt den Stand von heute. Danach ordnet LegacyMind neu veröffentlichte CVEs weiter denselben Firmware-Ständen zu, und der Risikoscore folgt.
Alle 2 Std.
KEV- und EUVD-Abgleich
Kataloge aktiv ausgenutzter Schwachstellen, gegen alle bereits analysierten Stände
Täglich
CVE-Abgleich
Neue Schwachstellen werden bereits analysierten Firmware-Ständen zugeordnet
Bei jedem Lauf
Risiko-Updates
Der Risikoscore wird aus den Befunden gerechnet, nicht geschätzt
Firmware-Risiken im Alltag steuerbar machen
Sehen Sie LegacyMind mit Ihrer eigenen Firmware.