Compliance

Firmware-Befunde, den Anforderungen aus CRA Anhang I und § 30 BSIG zugeordnet

Jede Feststellung nennt den Prüfschritt, aus dem sie stammt. Nachvollziehbare technische Evidenz für interne Reviews, Audits und die Herstellerdokumentation.

7
Punkte beantwortet die Analyse aus dem ausgelieferten Image selbst
2
zählt sie aus dem Komponenteninventar
23
führt der Bericht mit Nummer, zugeordnet zu Ihrer Dokumentation
32
gesamt in beiden Regelwerken, zur Laufzeit gezählt

Der Katalog

Was das Image beantwortet, und was nicht

Jeder Punkt liegt auf einer von drei Spuren: aus dem Image, aus dem Inventar, in Ihrer Dokumentation.

aus dem Image
aus dem Inventar
in Ihrer Dokumentation
AnzahlCRA Anhang I§ 30 BSIGSumme
Punkte221032
aus dem Image527
gezählt112
in Ihrer Dokumentation16723
Drei Spuren, Breite nach Stückzahl; darunter je Regelwerk die Aufteilung, die sich zum Kennzahlenband addiert.
7 von 32 aus dem Image
Die Analyse liest die Evidenz aus dem Image: Paketstand, Passwort-Hashes, Schlüssel, Zertifikate, Binär-Härtung, netzfähige Komponenten.
2 von 32 gezählt
Die Analyse zählt aus, was das Image an Komponenten trägt: die Stückliste, die Lieferkette. Eine Zahl, kein Urteil.
23 von 32 in Ihrer Dokumentation
Konzepte, Prozesse, Meldewege, Aktualisierungen. Der Bericht führt sie mit Nummer, damit im Audit kein Punkt ohne Zeile bleibt.

Ein Punkt, den das Image nicht beantworten kann, zählt nie als bestanden. Der Bericht nennt Stückzahlen je Regelwerk, keine Prozentzahl.

Quelle: Katalog des Produkts, zwei Regelwerke · Kennungen und Beurteilungsart wie im Bericht gedruckt · zur Laufzeit gezählt, Stand 18.09.2026

Die Aufgabenteilung

Wer was trägt: die Analyse, der Hersteller, die Einrichtung

7Punkte beantwortet die Analyse

  • Zu fünf Anforderungen aus Anhang I Teil I und zu Nr. 5 und Nr. 8 des § 30 Abs. 2 Satz 2 BSIG trifft der Bericht eine Feststellung, jede mit ihrem Prüfschritt und dem Abschnitt, der die Rohbefunde trägt.
  • Er liest die Stückliste nach Anhang I Teil II Nr. 1 aus dem Image, als CycloneDX 1.6, in der Feldstruktur angelehnt an BSI TR-03183-2, und zählt sie für § 30 Nr. 4.
  • Ein Punkt, den ein Prüfschritt nicht erreicht hat, trägt den Grund aus dem Prüfprotokoll: kein Linux-Root-Dateisystem im Image, keine Paketdatenbank, Härtungsprüfung nicht ausführbar.
  • Anhang VII Nr. 6 verlangt Prüfberichte, die die Nummern aus Anhang I nennen. Der Bericht nennt sie, mit der Form der Feststellung je Nummer.

16Punkte erklären Sie als Hersteller

  • Die Konformitätsbewertung in dem für Ihr Produkt zutreffenden Verfahren und die EU-Konformitätserklärung.
  • Die Meldung nach Art. 14.
  • Die Dokumentation zu den sechzehn Punkten aus Konzept, Prozess und Meldeweg, die der Bericht mit Nummer führt.

7Nummern dokumentiert Ihre Einrichtung als Betreiber

§ 30 Abs. 1 Satz 2 BSIG verlangt, die Einhaltung zu dokumentieren. Der Bericht ist eine solche Unterlage, mit Datum und Prüfumfang. Den Nachweis nach § 39 stellt eine prüfende Stelle aus; der Bericht ist die Dokumentation, die Sie ihr vorlegen.

Die Konformitätsaussage treffen Sie. Den Bericht behalten Sie.

Je Regelwerk

Jeder Punkt, mit Kennung

Kein Auszug. Der vollständige Katalog, so wie der Bericht ihn führt, sortiert nach dem, was das Image dazu sagen kann: CRA Anhang I 22 Punkte, § 30 BSIG 10 Punkte.

CRA Anhang I

22 Punkte · Anhang I der Verordnung (EU) 2024/2847, Teil I und Teil II

Cyber Resilience Act, Anhang I · Produkte mit digitalen Elementen, Herstellerpflichten

Die grundlegenden Cybersicherheitsanforderungen der Verordnung (EU) 2024/2847: Teil I die Eigenschaften des Produkts, Teil II die Schwachstellenbehandlung. Meldepflichten gelten ab dem 11. September 2026, die vollen Herstellerpflichten ab dem 11. Dezember 2027. Aus dem Image beantwortet die Analyse fünf Anforderungen und zählt eine aus; die übrigen sechzehn führt der Bericht mit Nummer, zugeordnet zur technischen Dokumentation des Herstellers.

11.09.2026
Meldepflichten nach Art. 14
11.12.2027
Volle Herstellerpflichten inkl. Anhang I und SBOM
22 Punkte mit Kennung, 5 am ImageAnzeigen

aus dem Image5

  • I-2-aBereitstellung ohne bekannte ausnutzbare Schwachstellen
  • I-2-bSichere Standardkonfiguration
  • I-2-dSchutz vor unbefugtem Zugriff
  • I-2-eVertraulichkeit gespeicherter, übertragener und verarbeiteter Daten
  • I-2-kMechanismen zur Minderung der Ausnutzung

aus dem Inventar1

  • II-1Komponenten und Schwachstellen erfassen, einschließlich Stückliste

in Ihrer Dokumentation16

  • I-1Risikoangemessene Konzeption, Entwicklung und Herstellung
  • I-2-cBehebung von Schwachstellen durch Sicherheitsaktualisierungen
  • I-2-fIntegrität von Daten, Programmen und Konfiguration
  • I-2-gDatenminimierung
  • I-2-hVerfügbarkeit wesentlicher Funktionen
  • I-2-iGeringe Auswirkungen auf andere Geräte und Netze
  • I-2-jBegrenzung der Angriffsflächen
  • I-2-lAufzeichnung sicherheitsrelevanter Aktivitäten
  • I-2-mSicheres Entfernen von Daten und Einstellungen
  • II-2Unverzügliche Behebung von Schwachstellen
  • II-3Regelmäßige Sicherheitstests und Überprüfungen
  • II-4Offenlegung behobener Schwachstellen
  • II-5Konzept für die koordinierte Offenlegung von Schwachstellen
  • II-6Informationsaustausch über Schwachstellen und Kontaktadresse
  • II-7Sichere Verteilung von Aktualisierungen
  • II-8Unverzügliche und kostenlose Sicherheitsaktualisierungen

Relevant für: Gerätehersteller, Importeure und Händler in der EU
§ 30 BSIG

10 Punkte · § 30 Abs. 2 Satz 2 Nr. 1 bis 10 BSIG

§ 30 BSIG, Risikomanagementmaßnahmen · Besonders wichtige und wichtige Einrichtungen

Die zehn Nummern des § 30 Abs. 2 Satz 2 BSIG (BSI-Gesetz in der Fassung des NIS2UmsuCG, in Kraft seit dem 6. Dezember 2025). Die Pflicht trifft die Einrichtung. Aus dem Image beantwortet die Analyse zwei Nummern und zählt eine aus; die übrigen sieben führt der Bericht mit Nummer als Maßnahmen der Einrichtung.

10 Punkte mit Kennung, 2 am ImageAnzeigen

aus dem Image2

  • Nr. 5Sicherheit bei Erwerb, Entwicklung und Wartung, einschließlich Schwachstellenmanagement
  • Nr. 8Einsatz kryptographischer Verfahren

aus dem Inventar1

  • Nr. 4Sicherheit der Lieferkette

in Ihrer Dokumentation7

  • Nr. 1Konzepte zur Risikoanalyse und Informationssicherheit
  • Nr. 2Bewältigung von Sicherheitsvorfällen
  • Nr. 3Aufrechterhaltung des Betriebs und Krisenmanagement
  • Nr. 6Bewertung der Wirksamkeit von Risikomanagementmaßnahmen
  • Nr. 7Schulungen und Sensibilisierung
  • Nr. 9Personalsicherheit, Zugriffskontrolle und Verwaltung von IKT-Systemen
  • Nr. 10Mehr-Faktor-Authentifizierung und gesicherte Kommunikation

Relevant für: KRITIS-Betreiber, Energieversorger, Gesundheitswesen, Fertigung ab 50 Beschäftigten

Die erste Frage

Was ein Entwicklungsleiter zuerst fragt

Warum steht im Bericht keine Prozentzahl?
Weil ein Prozentsatz die Grundgesamtheit versteckt. Der Bericht nennt je Regelwerk, zu wie vielen Punkten die Analyse etwas festgestellt hat, etwa „6 Befunde in 10 geprüften Punkten“. Ein nicht geprüfter Punkt trägt seinen Grund; ein Score, der ihn mit halben Punkten bezahlt, rechnet Unsicherheit in Erfüllung um.
Was passiert mit einem Punkt, den das Image nicht beantworten kann?
Er zählt nie als bestanden. Konzepte, Prozesse und Meldewege liegen nicht im Image; der Bericht führt sie als technische Dokumentation des Herstellers oder als Maßnahme der Einrichtung, statt aus dem Fehlen eines Befunds eine Erfüllung zu machen.
Ist das ein Konformitätsurteil?
Nein. Der Bericht ist technische Evidenz je Punkt, mit Kennung, Feststellung und Grundlage. Das Konformitätsurteil trifft der Prüfer, der Auditor oder der Hersteller in seinem Verfahren; dafür bekommt er die Evidenz in einer Form, die er nachrechnen kann.

Beispielanalyse

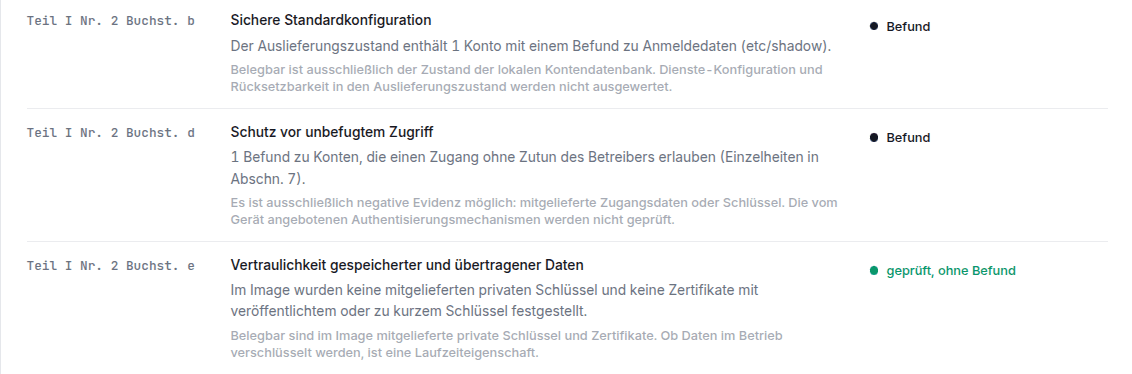
So druckt der Bericht die Feststellungen

Die Zuordnung läuft während der Firmware-Analyse, ohne zweiten Durchgang. Jeder Punkt trägt eine Feststellung in einer von fünf Formen und ihre Grundlage; Krypto-Befunde werden zusätzlich nach BSI TR-02102-1 eingeordnet. Der PDF-Report trägt dieselben Zeilen als technische Evidenz für interne Reviews und die Audit-Vorbereitung.

  • Fünf Formen je Feststellung: Befund, geprüft ohne Befund, nicht geprüft mit Grund, Beobachtung, aus dem Image nicht bestimmbar
  • Der Grund je nicht geprüftem Punkt, aus dem Prüfprotokoll der Analyse
  • PDF-Report mit derselben Zeile je Punkt
Drei Zeilen des Compliance-Tabs einer Beispielanalyse: Teil I Nr. 2 Buchst. b, d und e mit Feststellung und Form der Feststellung
Ausschnitt aus dem Compliance-Tab einer Analyse (Linux-Image, Stand 18.09.2026): drei Punkte aus CRA Anhang I, je mit Feststellung, Grenze der Aussage und Form. Nichts davon ist ein Konformitätsurteil.

Technische Evidenz für Ihre Firmware

Der Bericht nennt zu jedem Punkt aus CRA Anhang I und § 30 BSIG, was Ihr Image dazu sagt, und wo Handlungsbedarf besteht.